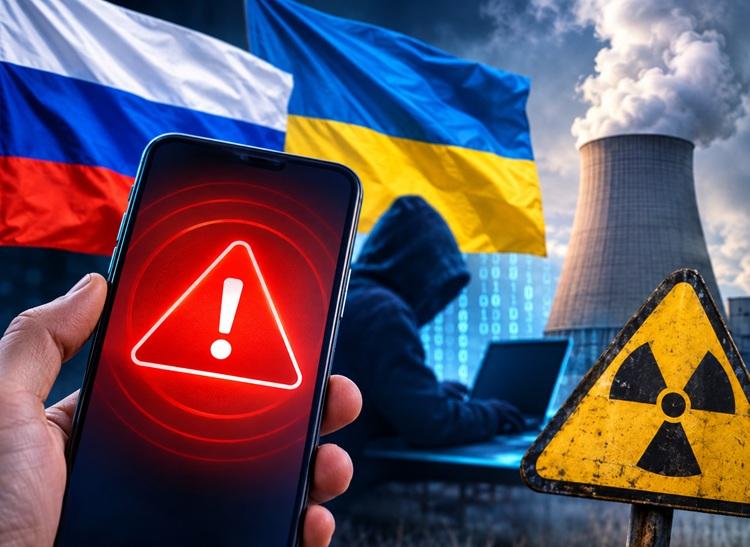
Populația din Rusia și Ucraina a primit alerte false privind amenințări nucleare, radiații și atacuri chimice, după ce aplicațiile oficiale de avertizare pentru situații de urgență au fost compromise în noaptea de duminică spre luni, 1-2 noiembrie 2026. Autoritățile celor două țări au confirmat incidente informatice, însă nu există, deocamdată, dovezi publice care să stabilească dacă atacurile au fost coordonate sau cine se află în spatele ambelor operațiuni.
Alerte false de radiații și atac nuclear în Ucraina
Primele probleme au fost raportate în Ucraina, unde aplicația oficială Air Alert, utilizată pentru avertizarea populației în cazul atacurilor aeriene, a transmis notificări neautorizate. Printre acestea s-au numărat avertismente privind o amenințare radiologică în Kiev, un posibil atac chimic și lupte de stradă.
Un alt mesaj, redactat în limba rusă, susținea că Ucraina se afla sub alertă nucleară și făcea referire la racheta Oreșnik, un sistem balistic rusesc. Mesajele au provocat confuzie într-un context în care populația ucraineană se confruntă frecvent cu atacuri aeriene și avertizări reale.
Forțele Aeriene ale Ucrainei au anunțat că aplicația ar fi fost compromisă de persoane neautorizate și au precizat explicit că nu exista o amenințare radiologică. Utilizatorii au fost îndemnați să își păstreze calmul și să urmărească informațiile publicate pe canalele oficiale.
Potrivit relatărilor Reuters și Associated Press, alertele neobișnuite au fost ulterior eliminate, iar aplicația a fost temporar suspendată pentru remedierea problemei. Alte canale de avertizare, inclusiv sirenele, au continuat să funcționeze.
Rusia anunță un atac cibernetic masiv
La câteva ore după incidentul din Ucraina, autoritățile ruse au anunțat că aplicația mobilă a Ministerului pentru Situații de Urgență a fost, la rândul său, ținta unui atac informatic.
Utilizatorii au primit mesaje false care susțineau că drone ucrainene ar fi lansat atacuri cu focoase nucleare asupra teritoriului rus. Notificările îi îndemnau pe cetățeni să se adăpostească în subteran și să își facă provizii de alimente pentru trei săptămâni.
Ministerul rus pentru Situații de Urgență a descris incidentul drept un „atac cibernetic masiv”, în urma căruia atacatorii au reușit să transmită informații false publicului. Instituția nu a identificat oficial autorii atacului.
Unele relatări au indicat că un grup ucrainean de spionaj ar fi revendicat responsabilitatea pentru transmiterea mesajelor false în Rusia. Totuși, această atribuire nu a fost confirmată independent, iar informațiile disponibile nu permit stabilirea cu certitudine a responsabililor.
Rusia și Ucraina se acuză în contextul războiului cibernetic
Centrul pentru Comunicare Strategică al Ucrainei a acuzat Rusia de compromiterea aplicației Air Alert și le-a cerut cetățenilor să ignore mesajele neobișnuite. Moscova a anunțat ulterior propriul incident, fără să ofere imediat detalii despre identitatea atacatorilor.
Succesiunea evenimentelor a alimentat suspiciunile privind o posibilă acțiune de represalii între cele două state. Cu toate acestea, faptul că incidentele s-au produs la interval de câteva ore nu demonstrează că au fost coordonate sau că al doilea atac a reprezentat un răspuns direct la primul.
Atacurile au avut loc în apropierea încheierii unui armistițiu localizat în regiunea ucraineană Herson, ceea ce a accentuat tensiunile. În acest context, compromiterea canalelor oficiale de avertizare reprezintă un risc suplimentar pentru civili, care depind de informații rapide și corecte pentru a lua decizii în situații de pericol.
Sistemele alternative de avertizare au rămas funcționale
Autoritățile ruse au susținut că sistemul general de alertare publică a continuat să funcționeze normal, aplicația mobilă fiind doar unul dintre canalele utilizate pentru informarea populației. Printre alternative se numără mesajele SMS, transmisiunile radio și TV, sirenele și difuzoarele publice.
În Ucraina, autoritățile au recomandat verificarea informațiilor prin canalele oficiale și evitarea accesării linkurilor suspecte primite prin notificări. Astfel de recomandări sunt importante deoarece incidentele informatice pot fi folosite nu doar pentru răspândirea panicii, ci și pentru tentative de fraudă sau colectarea datelor utilizatorilor.
Cazul evidențiază vulnerabilitatea infrastructurii digitale folosite în situații de criză. O alertă falsă poate submina încrederea populației în mesajele oficiale, în timp ce o notificare autentică riscă să fie ignorată ulterior.
Investigațiile trebuie să clarifice modul în care au fost compromise aplicațiile, amploarea incidentelor și eventualele legături dintre ele. Până la publicarea unor concluzii verificate, responsabilitatea pentru fiecare atac rămâne neconfirmată independent.